PHP सुरक्षा जोखिमका कारण नेपाल राष्ट्र बैंकले वेबसाइट बन्द गर्यो
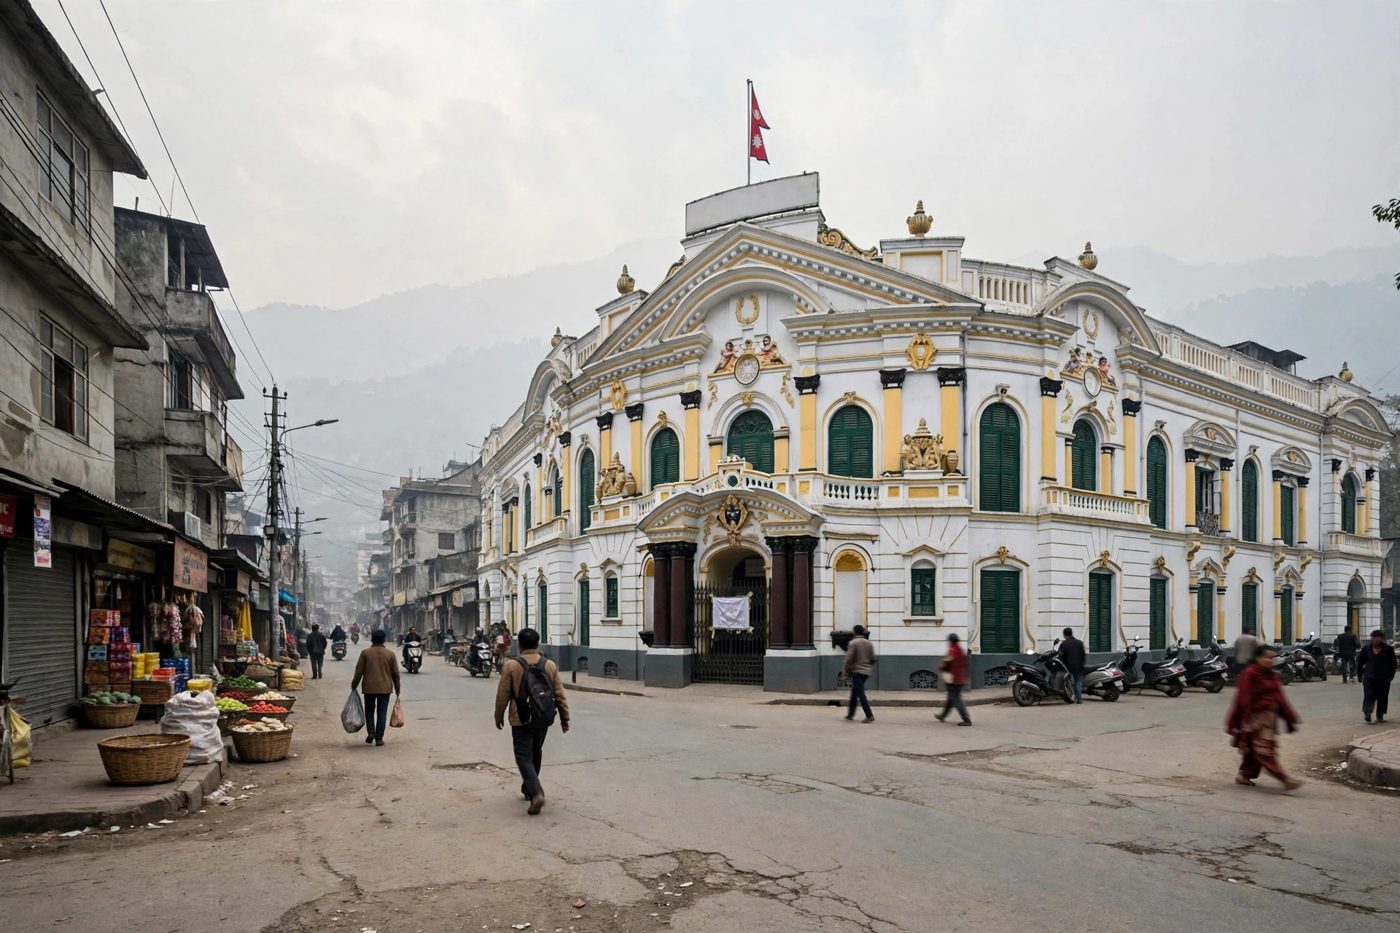
नेपालको केन्द्रीय बैंकले शुक्रबार विश्वव्यापी PHP त्रुटिहरूप्रति सावधानीका रूपमा आफ्नो वेबसाइट र सम्बन्धित सेवाहरू स्थगित गर्यो, र बैंक, भुक्तानी कम्पनी तथा रेमिट्यान्स कम्पनीहरूलाई सुरक्षा कडा गर्न र प्रणालीहरूमा नजिकबाट निगरानी गर्न भन्यो।
मुख्य बुँदाहरू
- वेबको ठूलो हिस्सा चलाउने प्रोग्रामिङ भाषा PHP मा भेटिएका गम्भीर सुरक्षा त्रुटिहरूप्रति सावधानीका रूपमा नेपाल राष्ट्र बैंकले आफ्नो वेबसाइट र सम्बन्धित सेवाहरू अस्थायी रूपमा बन्द गरेको छ। केन्द्रीय…
- वेबसाइट बन्द रहँदा आवश्यक सूचना र जानकारीका लागि बैंकले जनतालाई आफ्ना आधिकारिक सामाजिक सञ्जाल च्यानलहरू हेर्न अनुरोध गरेको छ। साइट र सेवाहरू कहिले फर्किन्छन् भन्ने समय बैंकले दिएको छैन।
- केन्द्रीय बैंकले आफूले नियमन गर्ने संस्थाहरूलाई पनि कदम चाल्न निर्देशन दिएको छ। सम्भावित साइबर खतराविरुद्ध आवश्यक सुरक्षा उपाय अपनाउन, प्रणालीहरूको सुरक्षा बलियो बनाउन र नियमित निगरानी बढाउन बैंक…
वेबको ठूलो हिस्सा चलाउने प्रोग्रामिङ भाषा PHP मा भेटिएका गम्भीर सुरक्षा त्रुटिहरूप्रति सावधानीका रूपमा नेपाल राष्ट्र बैंकले आफ्नो वेबसाइट र सम्बन्धित सेवाहरू अस्थायी रूपमा बन्द गरेको छ। केन्द्रीय बैंकले शुक्रबार, अक्टोबर २३, २०२६ मा काठमाडौंमा जरुरी सूचना जारी गर्दै यो कदम बैंकिङ तथा वित्तीय क्षेत्रका सरोकारवाला र आम जनतालाई असुविधा हुन सक्ने सम्भावित जोखिम कम गर्न चालिएको जनाएको छ।
वेबसाइट बन्द रहँदा आवश्यक सूचना र जानकारीका लागि बैंकले जनतालाई आफ्ना आधिकारिक सामाजिक सञ्जाल च्यानलहरू हेर्न अनुरोध गरेको छ। साइट र सेवाहरू कहिले फर्किन्छन् भन्ने समय बैंकले दिएको छैन।
केन्द्रीय बैंकले आफूले नियमन गर्ने संस्थाहरूलाई पनि कदम चाल्न निर्देशन दिएको छ। सम्भावित साइबर खतराविरुद्ध आवश्यक सुरक्षा उपाय अपनाउन, प्रणालीहरूको सुरक्षा बलियो बनाउन र नियमित निगरानी बढाउन बैंक तथा वित्तीय संस्था, भुक्तानी प्रणाली सञ्चालक, भुक्तानी सेवा प्रदायक र रेमिट्यान्स कम्पनीहरूलाई आग्रह गरिएको छ। सूचनाले सबै सम्बन्धित संस्थालाई साइबर सुरक्षा र जोखिम व्यवस्थापनमा विशेष ध्यान दिन भनेको छ।
यो बन्द PHP का दुई गम्भीर त्रुटि सार्वजनिक भएपछि आएको हो, जसलाई CVE-2026-109618 र CVE-2026-109619 का रूपमा दर्ता गरिएको छ र सँगै PHP2Shell भनिन्छ। दुवैको गम्भीरता अंक १० मध्ये ९.२ छ। PHP का विकासकर्ताहरूले अक्टोबर २१, २०२६ मा सच्याइएका संस्करणहरू, PHP 8.5.12, 8.4.27, 8.3.36 र 8.2.35, जारी गरे। नेपालका सरकारी वेबसाइटहरू अक्टोबर २२, २०२६ मा सावधानीका रूपमा बन्द गरिएका थिए, र शुक्रबारको केन्द्रीय बैंकको निर्णयले त्यही सावधानी वित्तीय क्षेत्रको नियमकसम्म पुर्याएको छ।
केन्द्रीय बैंकको सल्लाह सरल छ। वेबसाइट बन्द रहँदा सूचनाहरू बैंकका आधिकारिक सामाजिक सञ्जाल च्यानलबाट मात्र लिनुहोस्, र जरुरी कामका लागि आफ्नो बैंकको आधिकारिक एप वा शाखा प्रयोग गर्नुहोस्।
समयरेखा
- Oct 21, 2026PHP विकासकर्ताहरूले १० मध्ये ९.२ अंक पाएका दुई गम्भीर त्रुटिका लागि आकस्मिक सच्याइएका संस्करणहरू, PHP 8.5.12, 8.4.27, 8.3.36 र 8.2.35, जारी गरे।
- Oct 22, 2026PHP त्रुटिहरू सार्वजनिक भएपछि नेपालका सरकारी वेबसाइटहरू सावधानीका रूपमा बन्द गरिए।
- Oct 23, 2026नेपाल राष्ट्र बैंकले आफ्नो वेबसाइट र सम्बन्धित सेवाहरू स्थगित गर्यो र बैंक, भुक्तानी सञ्चालक तथा रेमिट्यान्स कम्पनीहरूलाई सुरक्षा र निगरानी बलियो बनाउन आग्रह गर्यो।
स्रोतहरू
- Peoples' Review: Nepal Rastra Bank temporarily shuts down website, services over PHP security risk
- ICT Frame: NRB Website Shutdown Global PHP Vulnerability Cybersecurity
- Peoples' Review: Serious security vulnerability discovered in PHP, affecting government websites worldwide, including Nepal
- Reuters: What is PHP, and why did it take government websites offline